
Aislamiento de tenants
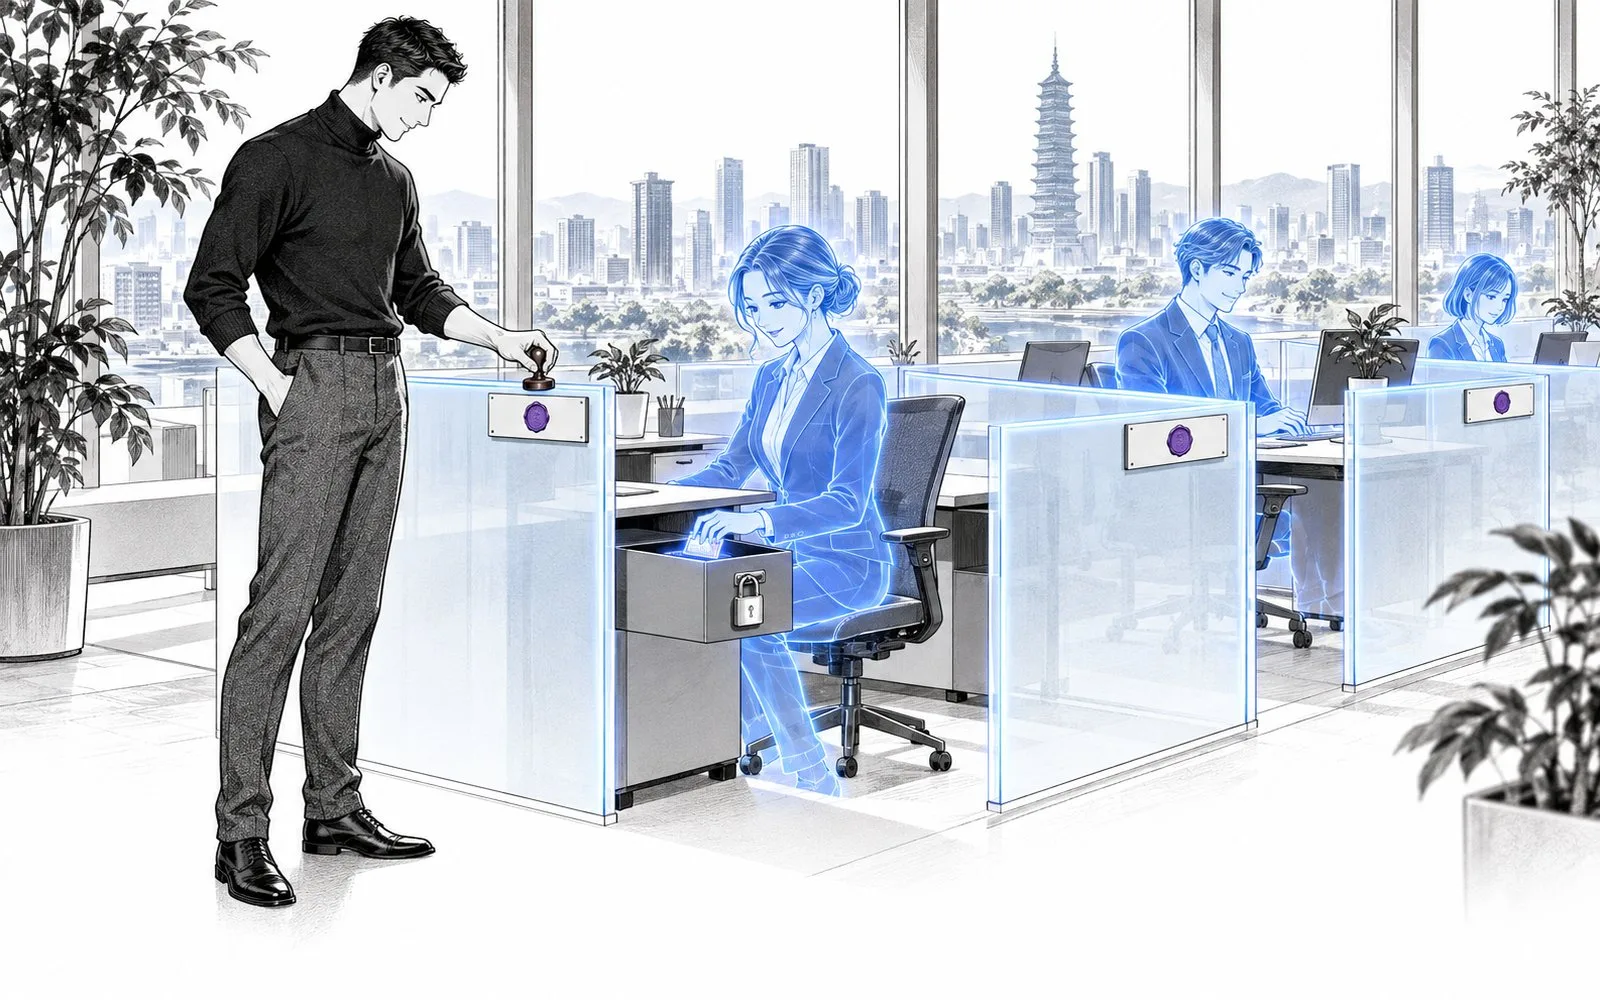
Separe por tenant el estado del runtime, el espacio de trabajo, las credenciales, las sesiones, los registros y el acceso operativo, en lugar de fusionar los agentes en identidades compartidas.
Seguridad y gobernanza
Para los equipos empresariales, la seguridad y la gobernanza de los agentes de IA consisten en definir quién es responsable de cada runtime (entorno de ejecución), qué secretos y políticas puede usar, cómo se puede bloquear el acceso, dónde ocurre el trabajo en el navegador y qué evidencia pueden inspeccionar los operadores. Bewize respalda ese modelo mediante el aislamiento de tenants de Bewize Hub, los secretos administrados, las API de políticas, los límites de almacenamiento, el aislamiento de Browser Sidecar, las métricas con datos sensibles ocultos y la evidencia de evaluación. Son controles operativos concretos, no una garantía general de seguridad o cumplimiento.
Respuesta
La seguridad empresarial de los agentes de IA debe controlar la identidad del tenant, el estado del runtime, las credenciales administradas, las claves de entorno, los límites de las políticas, el estado de acceso, el aislamiento del navegador, el almacenamiento, el historial de ejecuciones y las métricas operativas con datos sensibles ocultos antes de que los agentes se ocupen de trabajo real. En Bewize, esos controles corresponden a las fichas de tenant de Bewize Hub, el aislamiento del runtime por tenant, un usuario Unix por tenant en el aprovisionamiento de producción, los metadatos de secretos administrados, las API de secretos de entorno del tenant, las API de políticas de agentes, el bloqueo de acceso, el acceso rsync restringido, los límites de Browser Sidecar y la evidencia de evaluación.
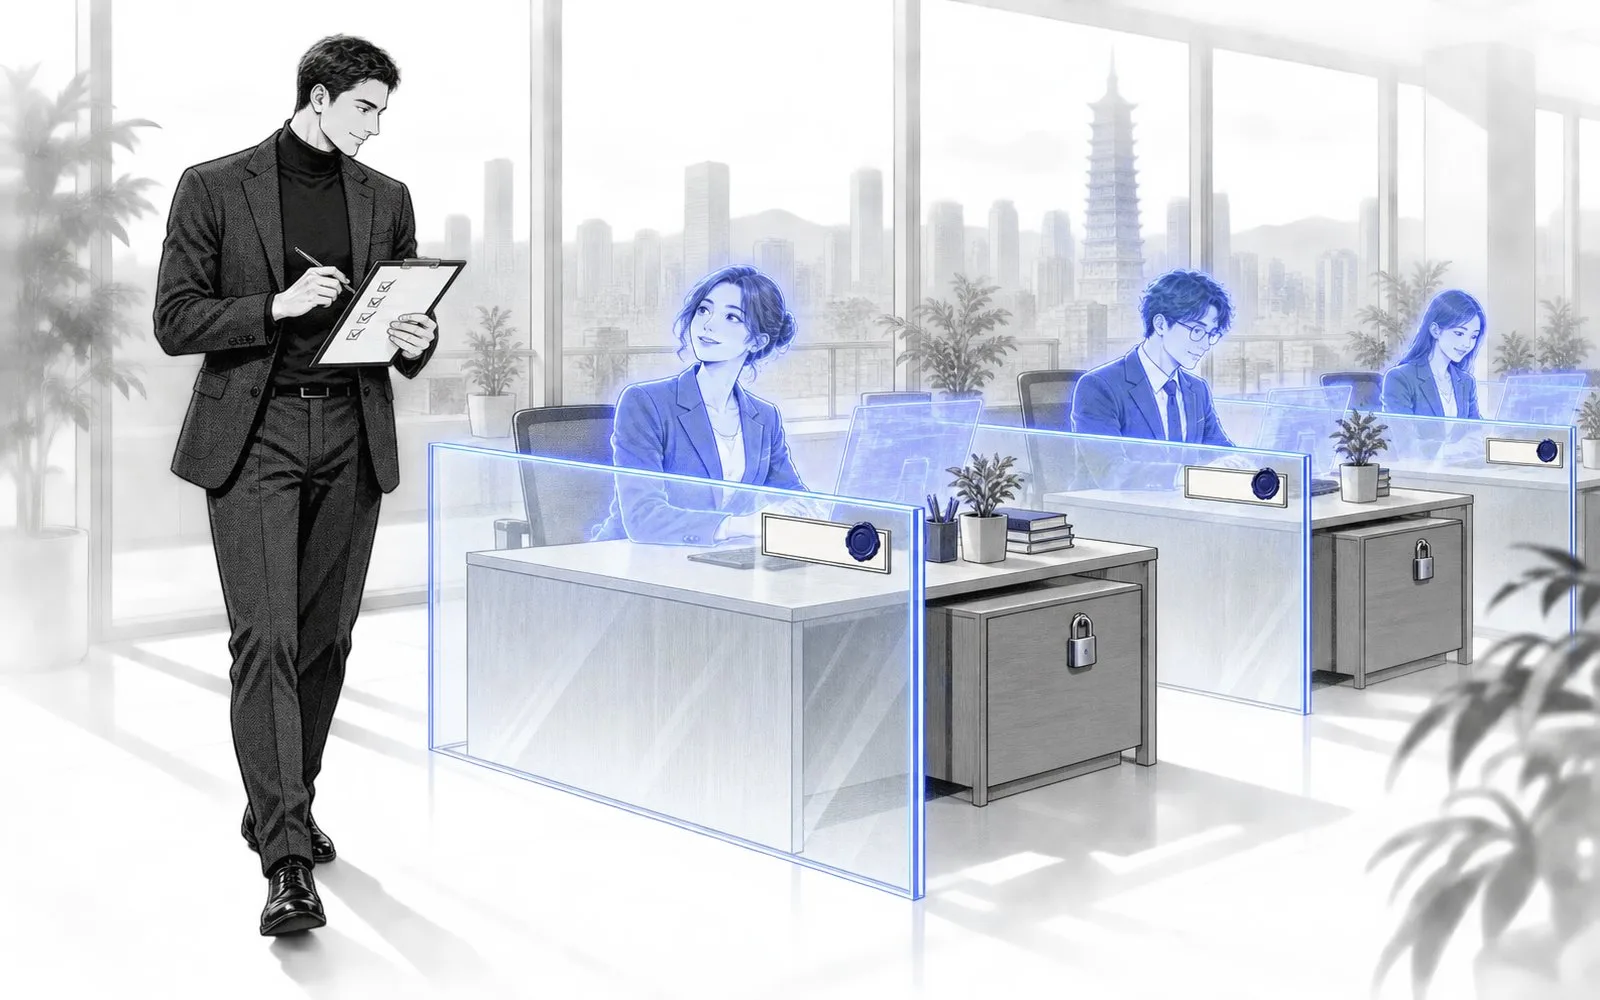
Separe por tenant el estado del runtime, el espacio de trabajo, las credenciales, las sesiones, los registros y el acceso operativo, en lugar de fusionar los agentes en identidades compartidas.
Mantenga los metadatos de los secretos y las claves de entorno bajo control operativo central, y evite las superficies de interfaz que muestren de nuevo a los operadores los valores en claro de los secretos.
Controle desde la capa operativa las capacidades disponibles, el comportamiento del runtime y los límites de funciones específicos de cada tenant.
Dé a operaciones un control directo para bloquear el acceso de un tenant y recuperar el límite del runtime cuando un tenant deba dejar de ejecutar trabajo.
Bewize nombra controles y evidencia concretos. No afirma tener certificaciones, seguridad absoluta ni garantías de cumplimiento que no sean verificables en el código fuente.
Use la gobernanza como capa de conexión entre el despliegue, la orquestación, la observabilidad, el trabajo en el navegador y la evaluación.
Decida el host privado, el almacenamiento, las versiones y el límite de red antes de que los agentes comiencen el trabajo de producción.
Revisar →Conecte los controles de seguridad con el ciclo de vida, las programaciones, las versiones, la evidencia de ejecución y las vías de detención.
Revisar →Separe los metadatos de los secretos, los controles de renovación, las claves de entorno del tenant y los valores en claro de los secretos.
Revisar →Mantenga el trabajo web de empleados y agentes dentro de un límite controlado de Browser Sidecar cuando se requiera automatización del navegador.
Revisar →Revise el historial de ejecuciones, el uso con datos sensibles ocultos, las programaciones, los recuentos de solicitudes y las señales de impacto en el runtime, en lugar de confiar en promesas.
Revisar →Acompañe la gobernanza con evidencia de evaluación antes de ampliar lo que los agentes pueden hacer.
Revisar →Bewize Hub administra los metadatos de secretos OAuth y las claves de entorno de los tenants mediante su plano de control API-first y una consola del operador dedicada. Esta descripción se limita al comportamiento de la API y del runtime verificable en el código fuente.
La interfaz muestra nombre, alcance, proveedor, estado, próxima renovación y controles para renovar o eliminar.
Los operadores pueden escribir claves de entorno del tenant, mientras que el valor almacenado no se vuelve a mostrar en la interfaz.
Los secretos y las claves de entorno se muestran dentro del límite del tenant seleccionado.
Comprobaciones verificables en el código fuente mantienen los valores en claro de los secretos fuera de los metadatos que devuelve la API.
Operaciones puede administrar las credenciales de los tenants sin introducir una superficie gráfica de administración donde los valores de los secretos se copien libremente.
Hable sobre los límites de tenant, los secretos administrados, las políticas, los controles de acceso, el aislamiento del navegador, la evidencia de ejecución y los límites de las afirmaciones que su equipo necesita antes de que los agentes se ocupen del trabajo de producción.
Comparta un poco de contexto. Nuestro equipo responderá por correo para coordinar el próximo paso.