
Vista general de la flota
Revise el estado de los tenants, el estado de acceso, el uso, el estado de los secretos administrados y la actividad reciente desde una única vista operativa.
Bewize Hub
Bewize Hub es un componente de apoyo de Roomcord, nuestro producto principal. Aloja y gobierna los agentes de sala administrados para que mantengan contexto, utilicen herramientas aprobadas y avancen el trabajo. Despliegue y actualice agentes, gobierne identidad y acceso, programe trabajo, inspeccione ejecuciones, recupere fallos y comprenda el uso en infraestructura que controla su empresa.
Bewize Hub es infraestructura API-first con una consola enfocada en las operaciones del día a día. Estas capturas actuales del producto usan tenants ilustrativos y seguros, y datos operativos ficticios.
Revise el estado de los tenants, el estado de acceso, el uso, el estado de los secretos administrados y la actividad reciente desde una única vista operativa.
Inspeccione las especializaciones de agente propias (flavors), las skills (habilidades), las versiones instaladas, la adopción y el estado de actualización.
Administre los valores predeterminados que pertenecen al Hub y comprenda qué cambios de configuración afectan a los runtimes (entornos de ejecución) de los tenants.
Controle los grupos de uso compartido y haga explícitas las relaciones de acceso entre los tenants administrados.
Explore los archivos y artefactos operativos delimitados por tenant sin diluir los límites del tenant.
Filtre el historial de ejecuciones, inspeccione los resultados y vincule el uso de tokens con el historial operativo.
Bewize Hub sigue siendo infraestructura API-first, con una consola del operador para inspeccionar el estado de la flota, el historial de ejecuciones, el uso, las programaciones, la configuración, los archivos, las skills y los flavors propios. La captura de pantalla usa tenants ficticios ilustrativos y datos operativos ficticios.
Filtre el historial operativo por fecha, tenant y estado, y luego inspeccione la ejecución seleccionada.
Revise los eventos de tokens y el uso agregado junto con los resultados de las ejecuciones.
Pase del estado general en el panel al historial operativo que explica la actividad de los agentes.
Los nombres de tenants, recuentos, programaciones y veredictos visibles son ilustrativos y no datos de despliegues de clientes.
Bewize Hub convierte los runtimes de trabajadores de IA administrados en tenants administrados: cada tenant tiene identidad de runtime, estado del ciclo de vida, política, secretos, almacenamiento, programaciones y evidencia de uso. Para A2A, el Hub ofrece soporte controlado en el borde con tarjetas de agente, credenciales, pares y mensajes enrutados, en lugar de exponer directamente las API privadas del runtime.
Las operaciones del ciclo de vida, la fijación de versiones, las activaciones del programador, el ciclo de vida de las ejecuciones y las API de políticas están verificables en el código fuente.
Los tenants exponen identidad, host, usuario de Linux, rutas del directorio home, estado del runtime, enlaces de almacenamiento y artefactos de entorno.
Hoy se admiten flavors internos y plantillas estáticas. La publicación abierta de terceros está en la hoja de ruta y no está disponible.
El alcance verificable en el código fuente es el soporte A2A en el borde con tarjetas de agente, credenciales, pares y enrutamiento de mensajes.
Los equipos de plataforma pueden operar agentes de IA como infraestructura gobernada, en lugar de herramientas personales sin administrar.
A2A se ubica en el límite. Bewize Hub permite que agentes externos compatibles se comuniquen con un tenant a través de un punto de acceso controlado en el borde (edge), mientras las políticas, las credenciales, los archivos, las programaciones y la evidencia de ejecución permanecen dentro de las operaciones de runtime de la propia empresa.
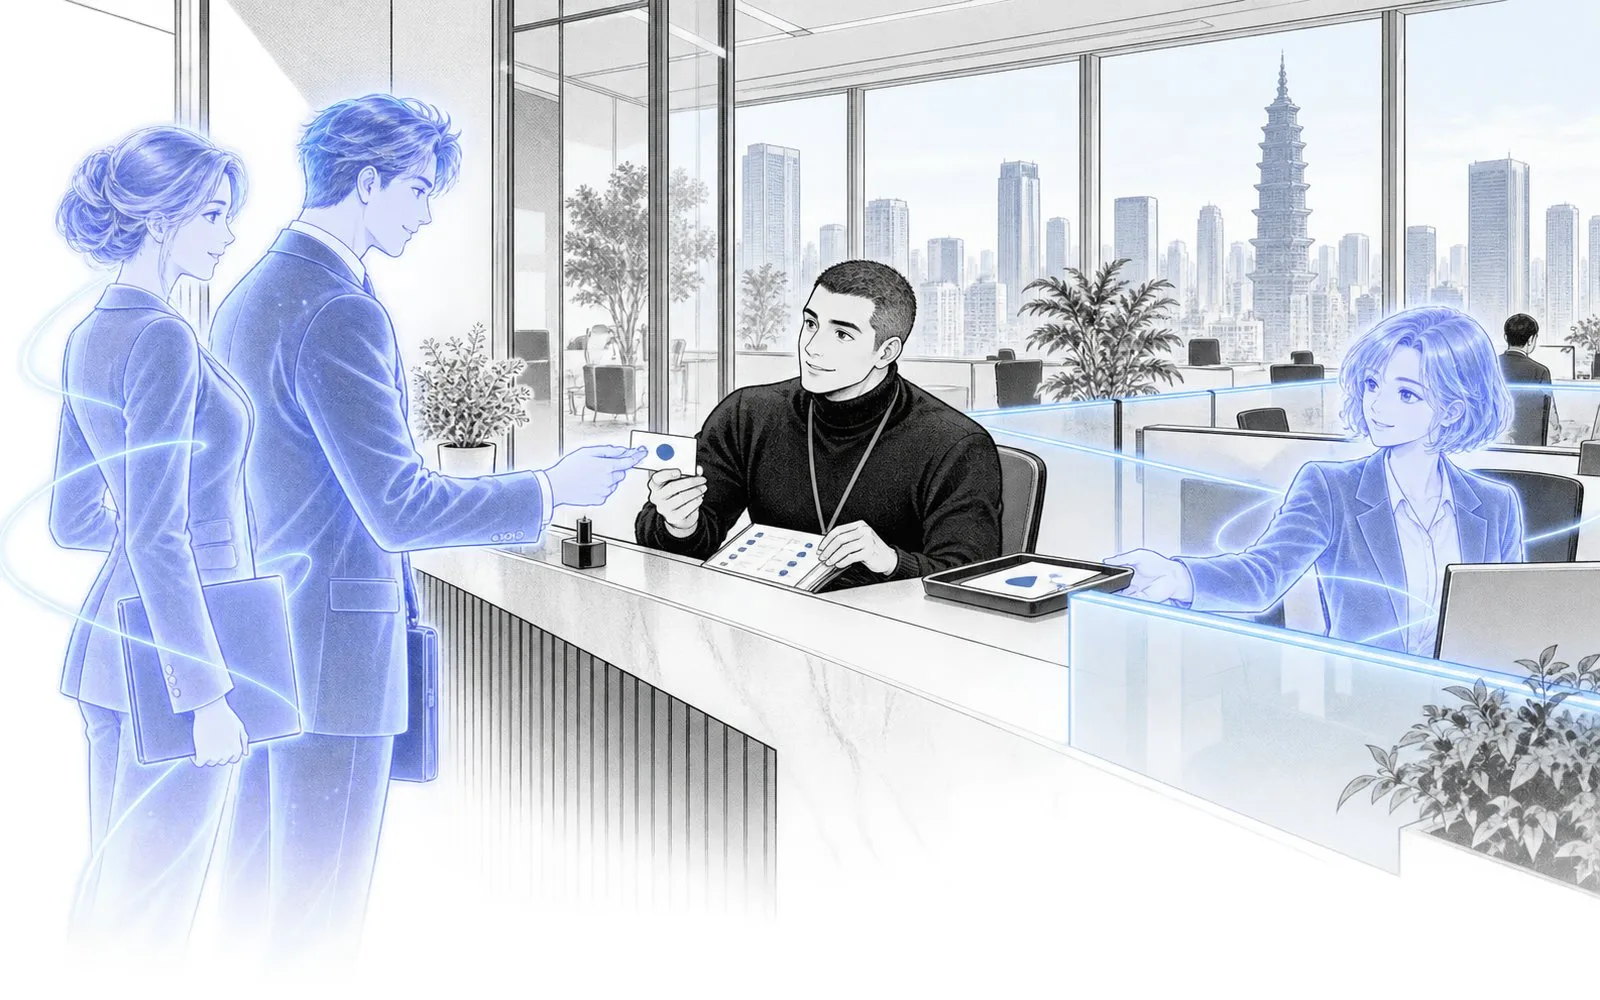
Los agentes A2A compatibles se conectan mediante Agent Cards (tarjetas de agente) controladas, credenciales, registros de agentes pares (peers) y mensajes enrutados, en lugar de acceder directamente al interior del runtime del tenant.
El estado del ciclo de vida, la fijación de versiones, los secretos, el almacenamiento, las activaciones del programador, las API de políticas y el historial de ejecuciones siguen formando parte del historial operativo del tenant.
Roomcord puede hacer visible para los equipos la participación de los agentes en salas compartidas; úselo cuando el contexto de colaboración importe, no como sustituto del control de runtime del Hub.
El soporte A2A en el borde y A2UI están disponibles. Una red de terceros con proveedores, descubrimiento, distribución comercial y facturación, además de adaptadores de chat amplios y asistencia pública en el navegador, siguen siendo trabajo futuro salvo que se documenten por separado.
Comience por el límite A2A y luego revise la orquestación de agentes, la gobernanza de seguridad, la observabilidad y la colaboración en Roomcord antes de planificar un despliegue privado.
Roomcord es el producto que los equipos usan para pasar de conversación a decisión y compromiso. Hub y Browser proporcionan los componentes de ejecución y trabajo web. Planifique el runtime de trabajadores de IA administrados, el ciclo de vida de los tenants, el acceso A2A en el borde, las políticas, los secretos, el almacenamiento, las operaciones de versiones y la evidencia necesaria para una adopción gobernada.
Comparta un poco de contexto. Nuestro equipo responderá por correo para coordinar el próximo paso.