
Identidad y runtime
Asigne a cada tenant una identidad explícita y un límite de runtime con un responsable de su estado durante el ciclo de vida.
Aislamiento de tenants
Aísle los tenants en una plataforma de agentes de IA separando la identidad del runtime, el espacio de trabajo, las credenciales, el almacenamiento, la política, las sesiones, los registros, las programaciones y el estado de acceso de cada tenant. Bewize Hub aplica este modelo a runtimes de trabajadores de IA administrados mediante fichas del plano de control delimitadas por tenant y evidencia operativa; no sustituye la evaluación de seguridad del comprador.
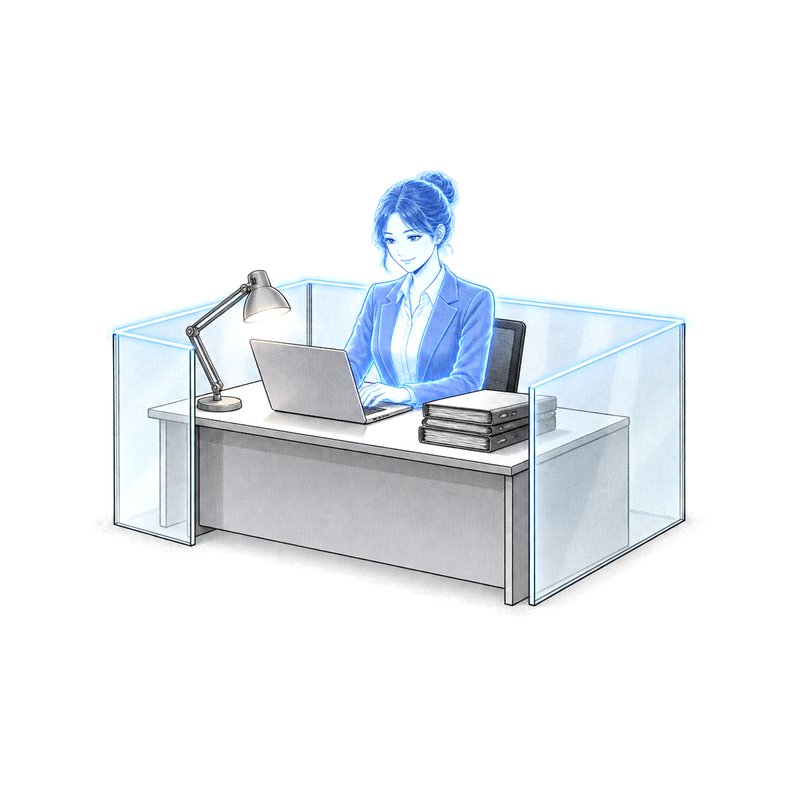
El aislamiento de tenants consta de varios límites, no de una sola casilla de verificación.
Asigne a cada tenant una identidad explícita y un límite de runtime con un responsable de su estado durante el ciclo de vida.
Separe el espacio de trabajo, el almacenamiento, las claves de entorno, los metadatos de secretos administrados, las sesiones y los registros.
Mantenga la política y el estado de acceso vinculados al tenant, y después inspeccione la evidencia tras los cambios operativos.
Revise el aislamiento de tenants, secretos administrados, APIs de política, bloqueo de acceso y métricas con datos sensibles ocultos.
Más información →Consulte el ciclo de vida del tenant, el almacenamiento, las programaciones, el acceso A2A en el perímetro y la evidencia de ejecución.
Más información →Planifique quién será responsable del host, las versiones, el almacenamiento, los secretos y la recuperación.
Más información →Analice los límites de runtime, datos, credenciales, políticas, acceso y evidencia para los agentes administrados.
Conversación de arquitectura
Comparta su perímetro de despliegue, el número de agentes, las superficies de trabajo y los requisitos de gobernanza. Responderemos por correo electrónico para coordinar una conversación técnica enfocada.
Escribir al equipo de BewizeEsto abre su aplicación de correo electrónico. Lea nuestra Política de privacidad.